Aynı parolayı
tekrar kullanmak hatırlamayı kolaylaştırsa da bir hizmette yaşanan veri
sızıntısının başka hesapları da etkilemesine neden olabilir. Özellikle ana
e-posta hesabının parolası başka hiçbir hizmette kullanılmamalıdır. Çünkü
e-posta hesabına erişim, başka hesapların parola sıfırlama süreçlerini de
etkileyebilir. Parolaların uzun ve tahmin edilmesi zor olması önemlidir. İsim,
doğum tarihi, telefon numarası veya kolayca bulunabilecek bilgiler iyi seçenekler
değildir.
Parola yöneticisi ve iki aşamalı doğrulama
Her hesap için
farklı ve uzun parolaları ezberlemek zor olabilir. Parola yöneticileri bu yükü
azaltabilir. Böyle bir araç kullanılıyorsa ana parolanın güçlü olması ve
kurtarma seçeneklerinin güvenli biçimde ayarlanması gerekir. Mümkün olan
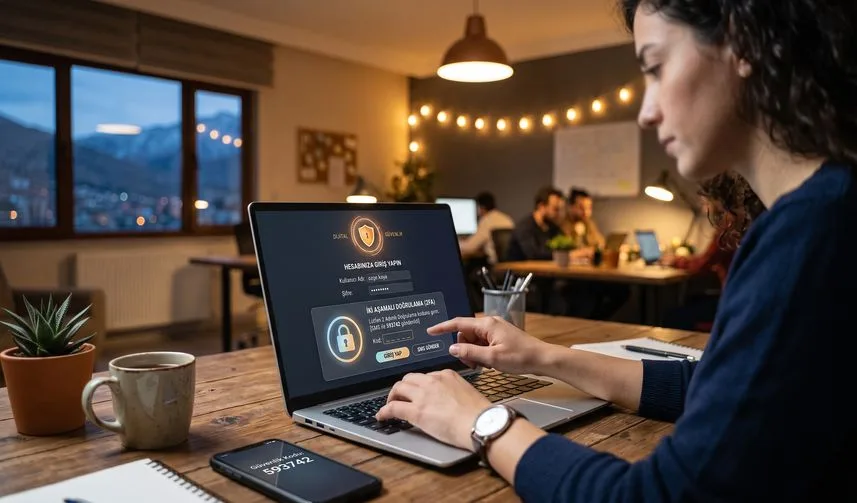
hesaplarda iki aşamalı doğrulama da açılabilir. Bu sistem parolanın yanında
ikinci bir doğrulama adımı ister. Doğrulama uygulaması, güvenlik anahtarı veya
hizmetin sunduğu başka yöntemler kullanılabilir. Yedek kodların nerede
saklandığı da önceden bilinmelidir; telefon kaybolduğunda hesaba nasıl
erişileceği düşünülmeden güvenlik ayarı açmak kullanıcıyı hesabından uzak
bırakabilir.
Şüpheli bağlantılarda acele etmeyin
Hesap güvenliği
yalnızca parola değiştirmekten ibaret değildir. Sahte giriş sayfaları gerçek
hizmetleri taklit edebilir. E-posta veya mesajla gelen bağlantıda adresin
gerçekten ilgili hizmete ait olup olmadığı kontrol edilmelidir. “Hesabınız
kapanacak”, “ödeme bekliyor” veya “hemen doğrulayın” gibi ifadeler kullanıcıyı
acele ettirebilir. Tanıdık bir kişiden gelen mesaj da otomatik olarak güvenilir
değildir; ele geçirilmiş hesaplar üzerinden sahte bağlantılar gönderilebilir.
Parola veya doğrulama kodu isteniyorsa işlemi mesajdaki bağlantıdan yapmak yerine
resmi uygulamayı kendiniz açmak daha güvenli bir alışkanlıktır.
Kurtarma
bilgilerini düzenli kontrol edin Telefon numarası veya kurtarma e-posta adresi
değiştiğinde hesaplarda da güncellenmelidir. Kullanıcı belirli aralıklarla
hesabın güvenlik bölümüne girerek tanımadığı cihazları, eski oturumları ve
bağlı uygulamaları inceleyebilir. Şüpheli bir giriş fark edilirse hizmetin
resmi güvenlik adımları izlenmelidir. Bütün hesapları aynı gün değiştirmek
zorunlu değildir. Önce e-posta, banka ve iş gibi kritik hesaplardan
başlanabilir. Böylece hesap güvenliği yorucu bir proje olmaktan çıkar ve zaman
içinde tamamlanan bir düzene dönüşür.
Parolaları kâğıda
veya açık bir not dosyasına bırakmayın Çok sayıda parolayı yönetmek zor
olabilir. Ancak bütün parolaları bilgisayarda kolayca bulunabilecek bir metin
dosyasına yazmak da güvenli bir çözüm değildir. Parola yöneticisi
kullanılıyorsa ana parolanın korunması özellikle önemlidir. Kullanıcı böyle bir
araç kullanmak istemiyorsa kritik hesapların parolalarını birbirinden ayırmak
ve güvenli kurtarma yöntemlerini kullanmak daha iyi bir başlangıçtır.
Parolaları e-posta veya mesaj yoluyla kendine göndermek de uzun vadeli bir
saklama yöntemi olarak düşünülmemelidir.
Kullanılmayan
hesapları da unutmayın Yıllar içinde açılmış ve artık kullanılmayan üyelikler
de hesap düzeninin bir parçasıdır. Kullanıcı eski alışveriş, forum veya
uygulama hesaplarını hatırlayabiliyorsa ihtiyaç duyulmayanları kapatabilir.
Kapatmadan önce hesapta saklanan belgeler, satın alma kayıtları veya abonelikler
kontrol edilmelidir. Hesap kapatma seçeneği yoksa parolanın benzersiz hale
getirilmesi ve kişisel bilgilerin mümkün olduğunca azaltılması düşünülebilir.
Böylece yıllar önce kullanılan bir hesabın bugün de aynı parola ile açık
kalması önlenmiş olur.
Güvenlik kodlarını
paylaşmayın Bankacılık ve diğer önemli hizmetlerde kullanılan doğrulama
kodları, kullanıcı tarafından başka bir kişiye aktarılmamalıdır. Bir destek
görevlisi olduğunu söyleyen kişinin kod istemesi de bu bilgiyi paylaşmak için
yeterli gerekçe değildir. Gerçek bir işlem sırasında hangi bilginin isteneceği
hizmetin resmi kanallarından öğrenilebilir. Şüpheli bir görüşmede konuşmayı
sonlandırıp kurumun resmi uygulamasından veya bilinen iletişim kanalından
ulaşmak daha güvenli bir yöntemdir. Bu alışkanlık, güçlü bir parola kadar
önemlidir.
Hesap güvenliğini
bir kerelik iş görmeyin Yeni bir parola oluşturmak tek başına bütün güvenlik
sorunlarını çözmez. Kullanılan cihazların güncel olması, eski oturumların
kapatılması ve kurtarma bilgilerinin güncel tutulması da önemlidir. Yılda
birkaç kez kritik hesapların güvenlik bölümünü kontrol etmek yeterli olabilir.
Kullanıcı her hesabı aynı gün incelemek zorunda değildir; e-posta, finans ve iş
hesaplarından başlayarak sırayla ilerleyebilir. Böyle bir düzen, güvenlik
konusunda sürekli endişelenmek yerine belirli aralıklarla somut kontrol yapmayı
sağlar.
Önceliği kritik
hesaplara verin Bütün hesapları aynı anda yeniden düzenlemek yerine en önemli
hesaplardan başlamak daha uygulanabilir bir yöntemdir. E-posta, bankacılık,
resmi hizmetler ve iş hesapları genellikle ilk sırada düşünülebilir. Ardından
alışveriş ve sosyal medya hesaplarına geçilebilir. Her hesapta aynı güvenlik
seçenekleri bulunmayacağı için hizmetin kendi açıklamalarına göre hareket etmek
gerekir. Kullanıcı böylece tek seferde büyük bir değişiklik yapmak yerine
birkaç hafta içinde daha düzenli bir hesap yapısı oluşturabilir.
Güvenlik
alışkanlığı günlük davranışlarla güçlenir Hesap güvenliği yalnızca teknik
ayarlardan oluşmaz. Şüpheli bağlantılara tıklamamak, doğrulama kodunu
paylaşmamak, ortak bilgisayarlarda oturumu açık bırakmamak ve bilinmeyen
uygulamalara gereksiz izin vermemek de aynı düzenin parçasıdır. Bir hesabın
güvenliğini artırırken diğer hesapların ihmal edilmesi yerine zaman içinde bütün
hesaplara bakmak daha gerçekçidir. Güvenlik için kusursuz bir sistem kurmak
zorunlu değildir; tekrar edilebilir birkaç doğru alışkanlık, günlük kullanımda
önemli bir fark yaratabilir.
Şifre düzenini
kurduktan sonra yılda birkaç kez kontrol etmek yeterli olabilir. Yeni bir
telefon, iş değişikliği veya kullanılan hizmetlerin değişmesi hesapların
yeniden gözden geçirilmesi için iyi bir fırsattır. Kullanıcı bütün hesaplarını
tek tek aynı gün değiştirmek zorunda değildir; kritik hesaplardan başlayıp
diğerlerine zaman içinde geçebilir. Burada amaç karmaşık bir güvenlik sistemi
kurmak değil, parolaların tekrar kullanılmadığı, kurtarma bilgilerinin güncel
olduğu ve ikinci doğrulama adımlarının gerektiğinde kullanılabildiği bir düzen
oluşturmaktır. Bu düzen bir kez kurulduğunda yeni açılan hesaplara da aynı
yaklaşım uygulanabilir. Böylece zaman içinde eski ve yeni hesaplar arasında
farklı güvenlik alışkanlıklarının oluşması önlenir.
Yorumlar