Modern Savaşın Görünmeyen Cephesi Olarak Siber Uzay
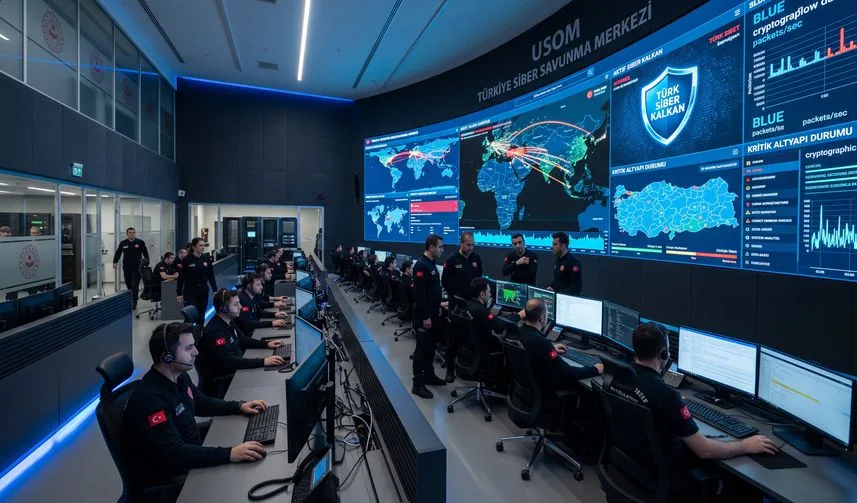
Geleneksel güvenlik doktrinleri; kara, deniz, hava ve uzay alanlarını temel operasyon sahaları olarak tanımlarken, son çeyrek yüzyılda bu denkleme "siber uzay" beşinci ve en asimetrik boyut olarak eklendi. Günümüzde bir ülkeyi felce uğratmak için fiziksel mühimmat kullanmak tek seçenek olmaktan çıktı; enerji iletim şebekelerine, telekomünikasyon santrallerine, içme suyu arıtma tesislerine veya bankacılık veri merkezlerine yönelik koordine bir siber taarruz, fiziksel bir yıkımla eşdeğer hasar üretme potansiyeline sahiptir.
Gelişmiş kalıcı tehdit (APT) grupları, devlet destekli siber korsanlar ve yapay zekâ destekli fidye yazılımları (ransomware); savunma reflekslerini reaktif yama yönetiminin ötesine geçmeye zorluyor.
Bu dosya haberimizde, kritik kamu ve endüstriyel altyapıların siber dayanıklılığını, "Sıfır Güven" (Zero Trust) prensibini, yerli yazılım çözümlerinin ulusal güvenliğe katkısını ve geleceğin tehdit senaryolarını veriler ışığında inceliyoruz.
1. Kritik Altyapılara Yönelik Tehdit Dinamikleri
Modern endüstriyel tesisler, operasyonel teknoloji (OT) sistemleri ile bilgi teknolojileri (IT) ağlarının birbirine bağlandığı karmaşık bir yapıda çalışmaktadır:
SCADA ve Endüstriyel Kontrol Sistemleri (ICS): Elektrik üretim santralleri, petrol boru hatları ve baraj kapaklarını kontrol eden bu sistemler, geçmişte kapalı devre çalışırken günümüzde verimlilik amacıyla internet protokollerine açılmıştır. Bu entegrasyon, üretim hatlarını doğrudan uzaktan müdahalelere açık hale getirmektedir.
Tedarik Zinciri Saldırıları (Supply Chain Attacks): Güvenlik seviyesi çok yüksek olan ana kuruma doğrudan saldırmak yerine, o kuruma yazılım, bakım veya yedek parça sağlayan üçüncü taraf küçük tedarikçilerin ağlarına sızılması en sık başvurulan yöntemlerden biridir.
Yapay Zekâ ile Otomatikleştirilmiş Zafiyet Taraması: Saldırganlar, kurumların dışa açık sistemlerindeki güvenlik açıklarını (Zero-Day zafiyetleri) saniyeler içinde tarayan otonom yapay zekâ botları kullanarak savunma duvarlarını eş zamanlı binlerce noktadan test etmektedir.
2. "Sıfır Güven" (Zero Trust) Mimarisi ve Savunma Stratejisi
Geleneksel kale-hendek savunma modeli (ağın içine giren herkesi güvenli kabul etme yaklaşımı) tamamen çökmüştür. Yerine gelen modern yaklaşım, hiçbir kullanıcıya veya cihaza varsayılan olarak güvenmemeyi temel alır:
2.1. "Asla Güvenme, Daima Doğrula" İlkesi
Sıfır Güven mimarisinde, kurum içindeki bir yönetici veya kritik bir sunucu dahi olsa her veri talebi, kimlik doğrulama, cihaz güvenliği ve konum verisiyle anlık olarak teyit edilir. Çok faktörlü kimlik doğrulama (MFA) ve davranışsal anomali tespiti sistemin ayrılmaz parçalarıdır.
2.2. Ağ Mikro-Bölümleme (Micro-segmentation)
Saldırgan sistemin bir köşesine sızmayı başarsa bile, ağ içindeki farklı departmanlar ve veri havuzları birbirinden bağımsız kriptografik duvarlarla ayrılır. Bu sayede, finans birimine sızan bir zararlı yazılımın üretim hattına veya Ar-Ge verilerine sıçraması (yatay hareket / lateral movement) engellenir.
3. Geleneksel Çevre Güvenliği ile Sıfır Güven Modelinin Karşılaştırması
Aşağıdaki tablo, klasik güvenlik yaklaşımı ile çağdaş siber dayanıklılık çerçevesinin temel operasyonel farklarını özetlemektedir:
| Kriter | Klasik Çevre Güvenliği (Firewall Odaklı) | Sıfır Güven (Zero Trust) Mimarisi |
| Güven Varsayımı | Kurumsal ağın içindeki herkese varsayılan güven | Konumdan bağımsız: "Asla güvenme, daima doğrula" |
| Erişim Kapsamı | Tüm ağa genel giriş yetkisi | Yalnızca göreve özel en düşük yetki prensibi (Least Privilege) |
| Tehdit Odağı | Sadece ağ dışından gelen sızma girişimleri | Hem dış tehditler hem de kurum içi yetki suistimalleri |
| Sistem Görünürlüğü | Periyodik log incelemeleri | Yapay zekâ ile 7/24 anlık anomali ve trafik izleme |
| Sızıntı Etkisi | Ağ genelinde kontrolsüz yayılma riski | Mikro-bölümleme sayesinde lokal düzeyde izole hasar |
4. Yerli Yazılım, Açık Kaynak ve Siber Egemenlik
Yazılım katmanında yabancı menşeli kapalı kaynak kodlara bağımlı kalmak, arka kapı (backdoor) risklerini ve ambargo tehlikelerini beraberinde getirmektedir. Bu nedenle dijital egemenlik üç ana eksende güçlendirilmektedir:
Milli İşletim Sistemleri ve Dağıtımlar: Kamu kurumlarında ve kritik savunma sanayii bileşenlerinde yerli Linux tabanlı işletim sistemlerinin (Pardus gibi) yaygınlaştırılması, lisans bağımlılığını azaltırken kaynak kodun bağımsız denetimine olanak tanımaktadır.
Kendi Kendine Yeten Siber Savunma Yazılımları: Yerli siber güvenlik ekosistemi; EDR (Uç Nokta Tehdit Algılama), SIEM (Güvenlik Bilgisi ve Olay Yönetimi) ve DLP (Veri Sızıntısı Önleme) alanlarında dışa bağımlılığı kıran yerli muadilleri devreye almaktadır.
Kriptoloji ve Kuantum Sonrası Güvenlik: Gelecekte klasik şifreleme yöntemlerini kırma kapasitesine sahip kuantum bilgisayarlara karşı, kuantum-dirençli yeni nesil yerli kriptografik algoritmaların geliştirilmesi stratejik bir ar-ge önceliğidir.
Editoryal Değerlendirme
Siber güvenlik, salt bir IT departmanı meselesi değil; bir ülkenin ekonomik çarklarının dönmesini, elektriğinin kesilmemesini ve vatandaşlarının mahremiyetini güvence altına alan ulusal bir beka başlığıdır.
Yazılım bağımsızlığını sağlayamayan, kritik altyapılarını yabancı donanım ve kapalı kodlara emanet eden ülkeler, dijital çağda tam egemenlik iddiasında bulunamaz. Türkiye'nin siber savunma yeteneklerini yerli mühendislik gücüyle tahkim etmesi, sadece sınır boylarında değil, veri sunucularında ve dijital sinir ağlarında da tam kontrol kurmasının en temel şartıdır.
Yorumlar